2. 初期設定
ネットワークとセキュリティを設定する
ネットワーク接続方式の選択と、導入初期に検討すべきセキュリティ設定を説明します。
最終更新: 2026/8/12
Step 1: ネットワーク接続方式を選択する
ネットワーク接続の選択肢はクラウドごとに異なります。
| 方式 | 対応クラウド |
|---|---|
| パブリックネットワーク | AWS / Microsoft Azure / Google Cloud |
| PrivateLink / Private Link / Private Service Connect | AWS / Microsoft Azure / Google Cloud |
| VPC Peering / VNet Peering | AWS / Microsoft Azure / Google Cloud |
| Transit Gateway | AWS |
| Private Network Interface(PNI) | AWS |
Enterprise クラスターは常にプライベートネットワーク構成です。
【重要】ネットワーク設計は後戻りしにくい項目です
プライベートネットワーク構成は Enterprise / Dedicated クラスターが前提となります。クラスタータイプは原則として変更できないため、ネットワーク要件は初期設計の段階で確定させておく必要があります。
参考:Confluent Cloud Networking Overview(英語)
Step 2: セキュリティ設定を検討する
導入初期に検討すべき項目は次のとおりです。
| 項目 | 概要 |
|---|---|
| IP フィルタリング | IP グループと IP フィルターでアクセス元を制限します |
| 保存データの暗号化 | 自己管理鍵(BYOK)を AWS / Microsoft Azure / Google Cloud の KMS で利用できます |
| クライアントサイド フィールドレベル暗号化(CSFLE) | 特定のフィールドのみをクライアント側で暗号化します |
| 監査ログ | 管理操作およびデータプレーン操作の監査ログを取得します。課金ディメンションのひとつです |
| Access Transparency | Confluent 側からのアクセスを可視化します |
| mTLS | クライアントとクラスターの双方向認証を行います。Enterprise および Freight クラスター(AWS)で一般提供されています |
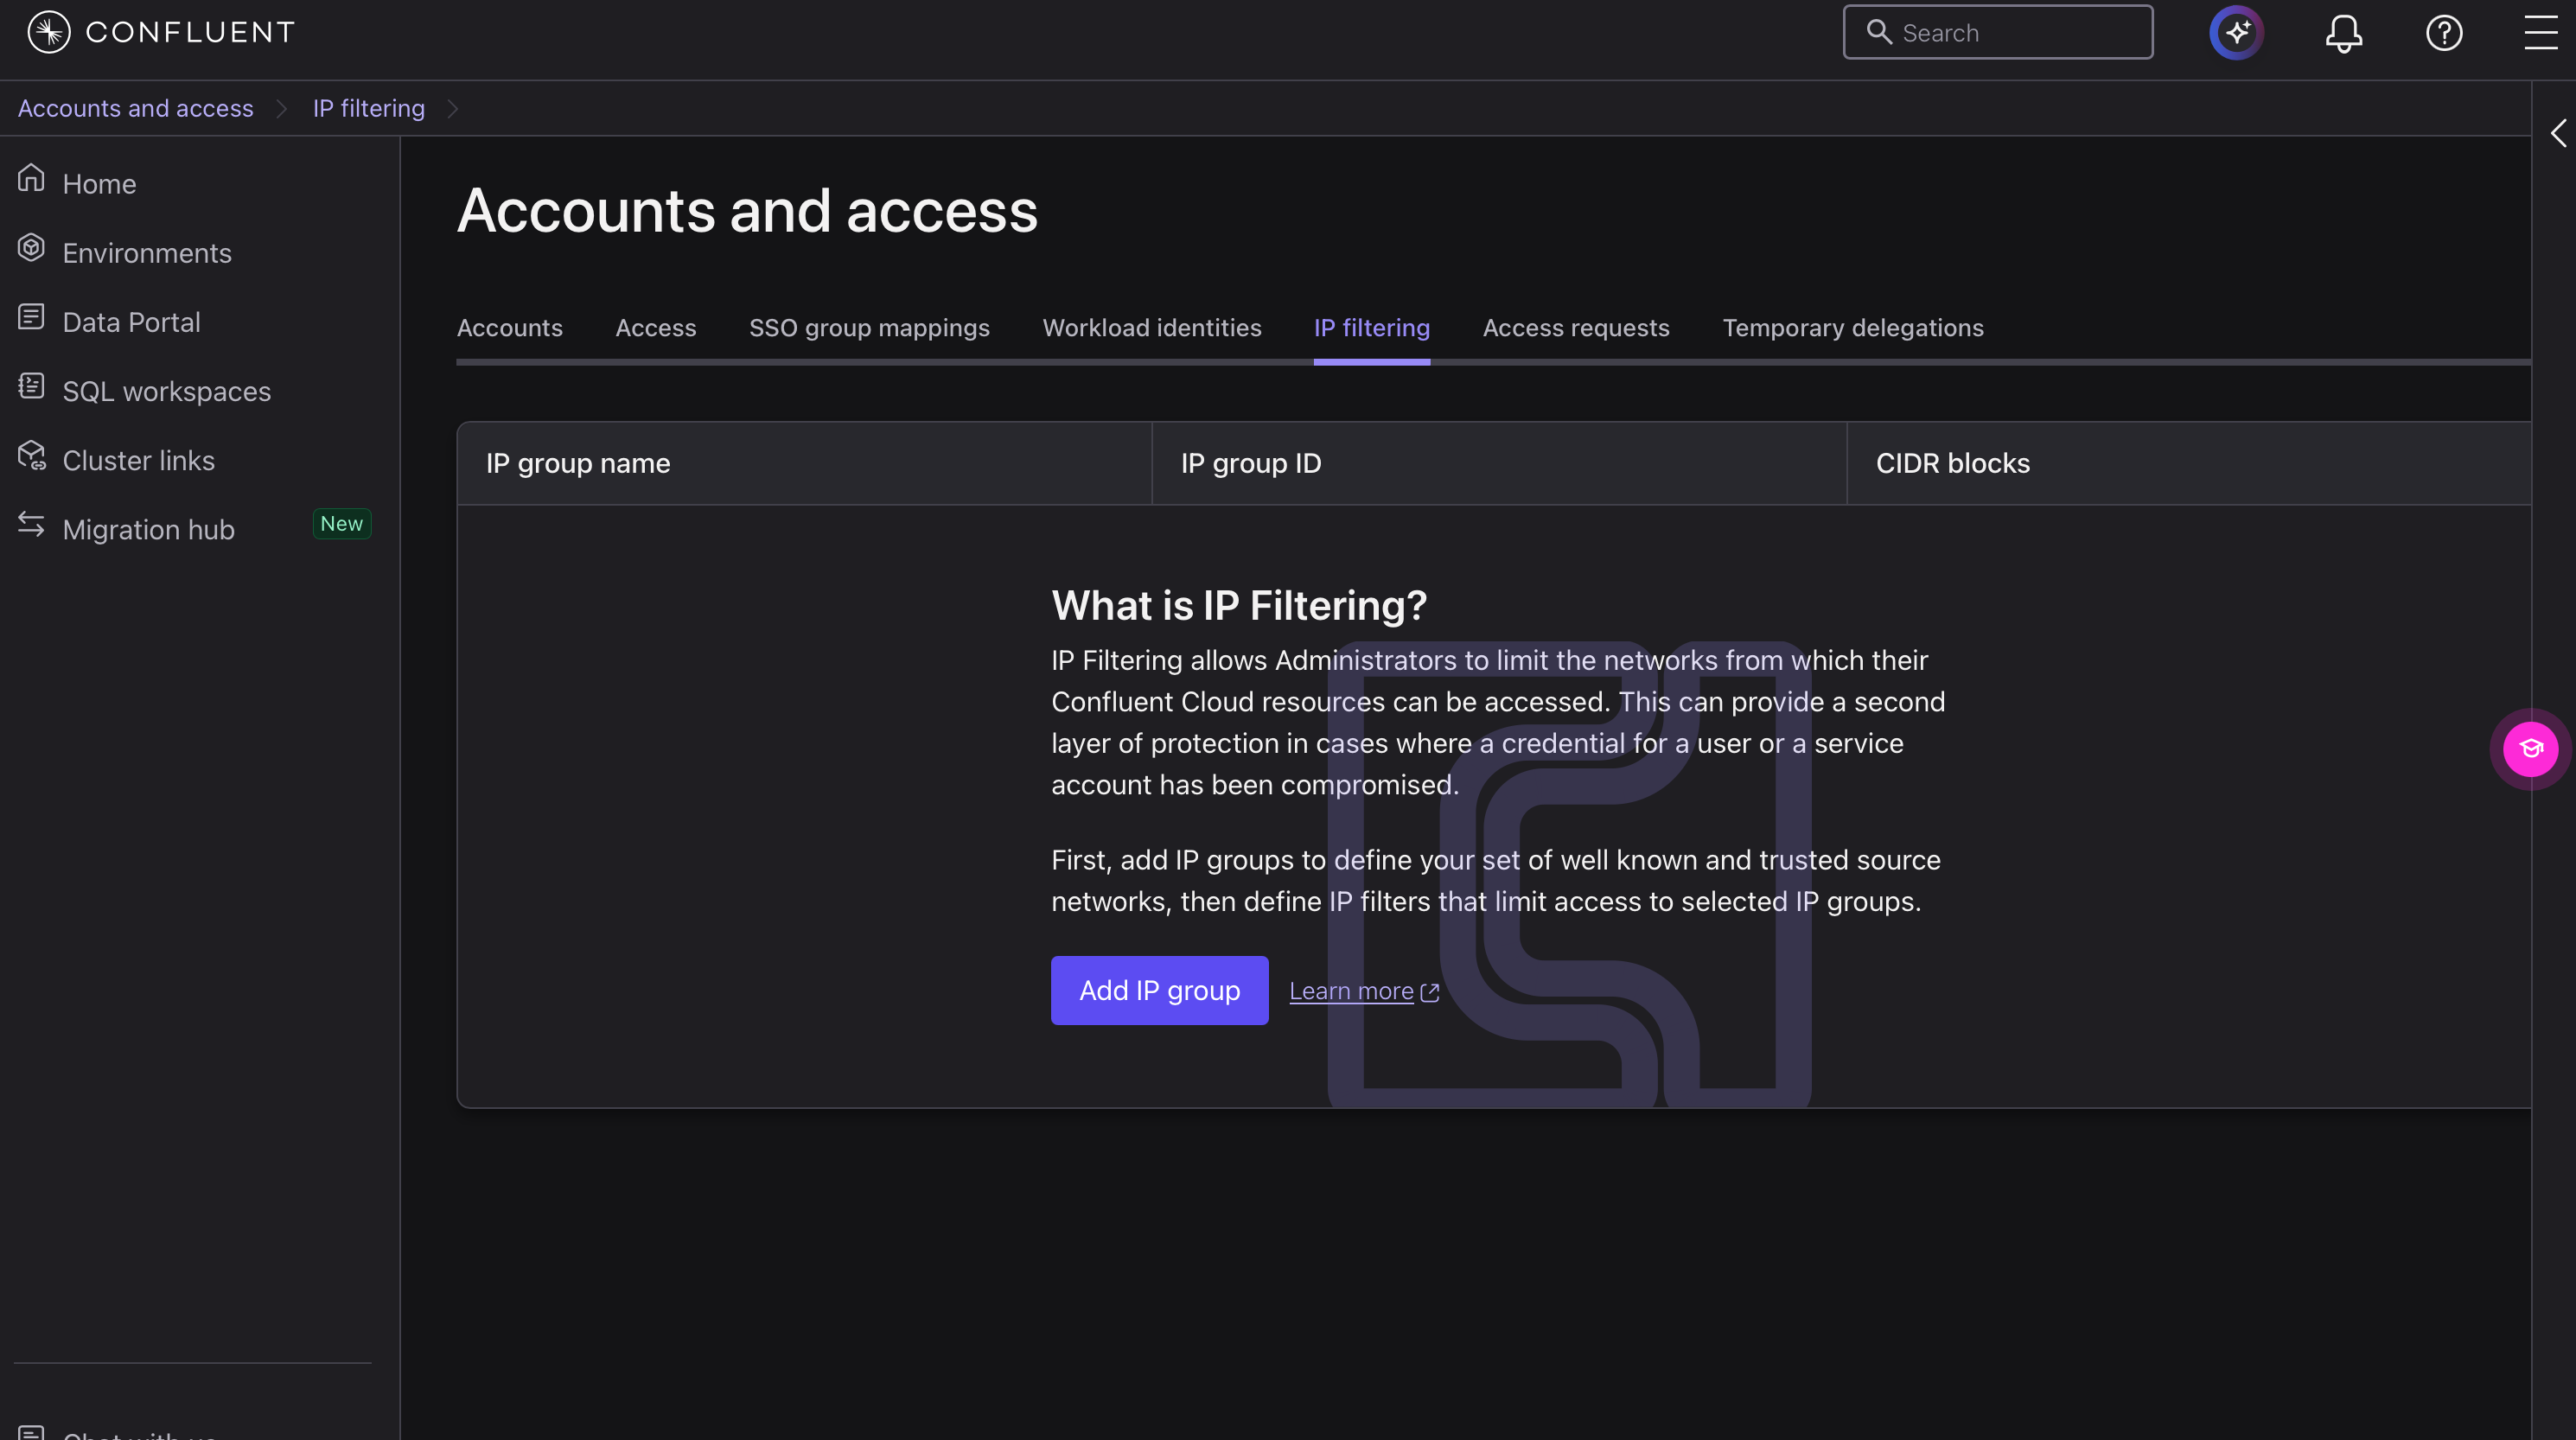
IP フィルタリングは、Accounts and access → IP filtering タブで設定します。画面の説明にあるとおり、この機能はユーザーやサービスアカウントの認証情報が漏えいした場合の第二の防御層として位置づけられており、まず信頼できる送信元ネットワークを IP グループとして定義し、次にそのグループへアクセスを限定する IP フィルターを定義する、という2段階で構成します。
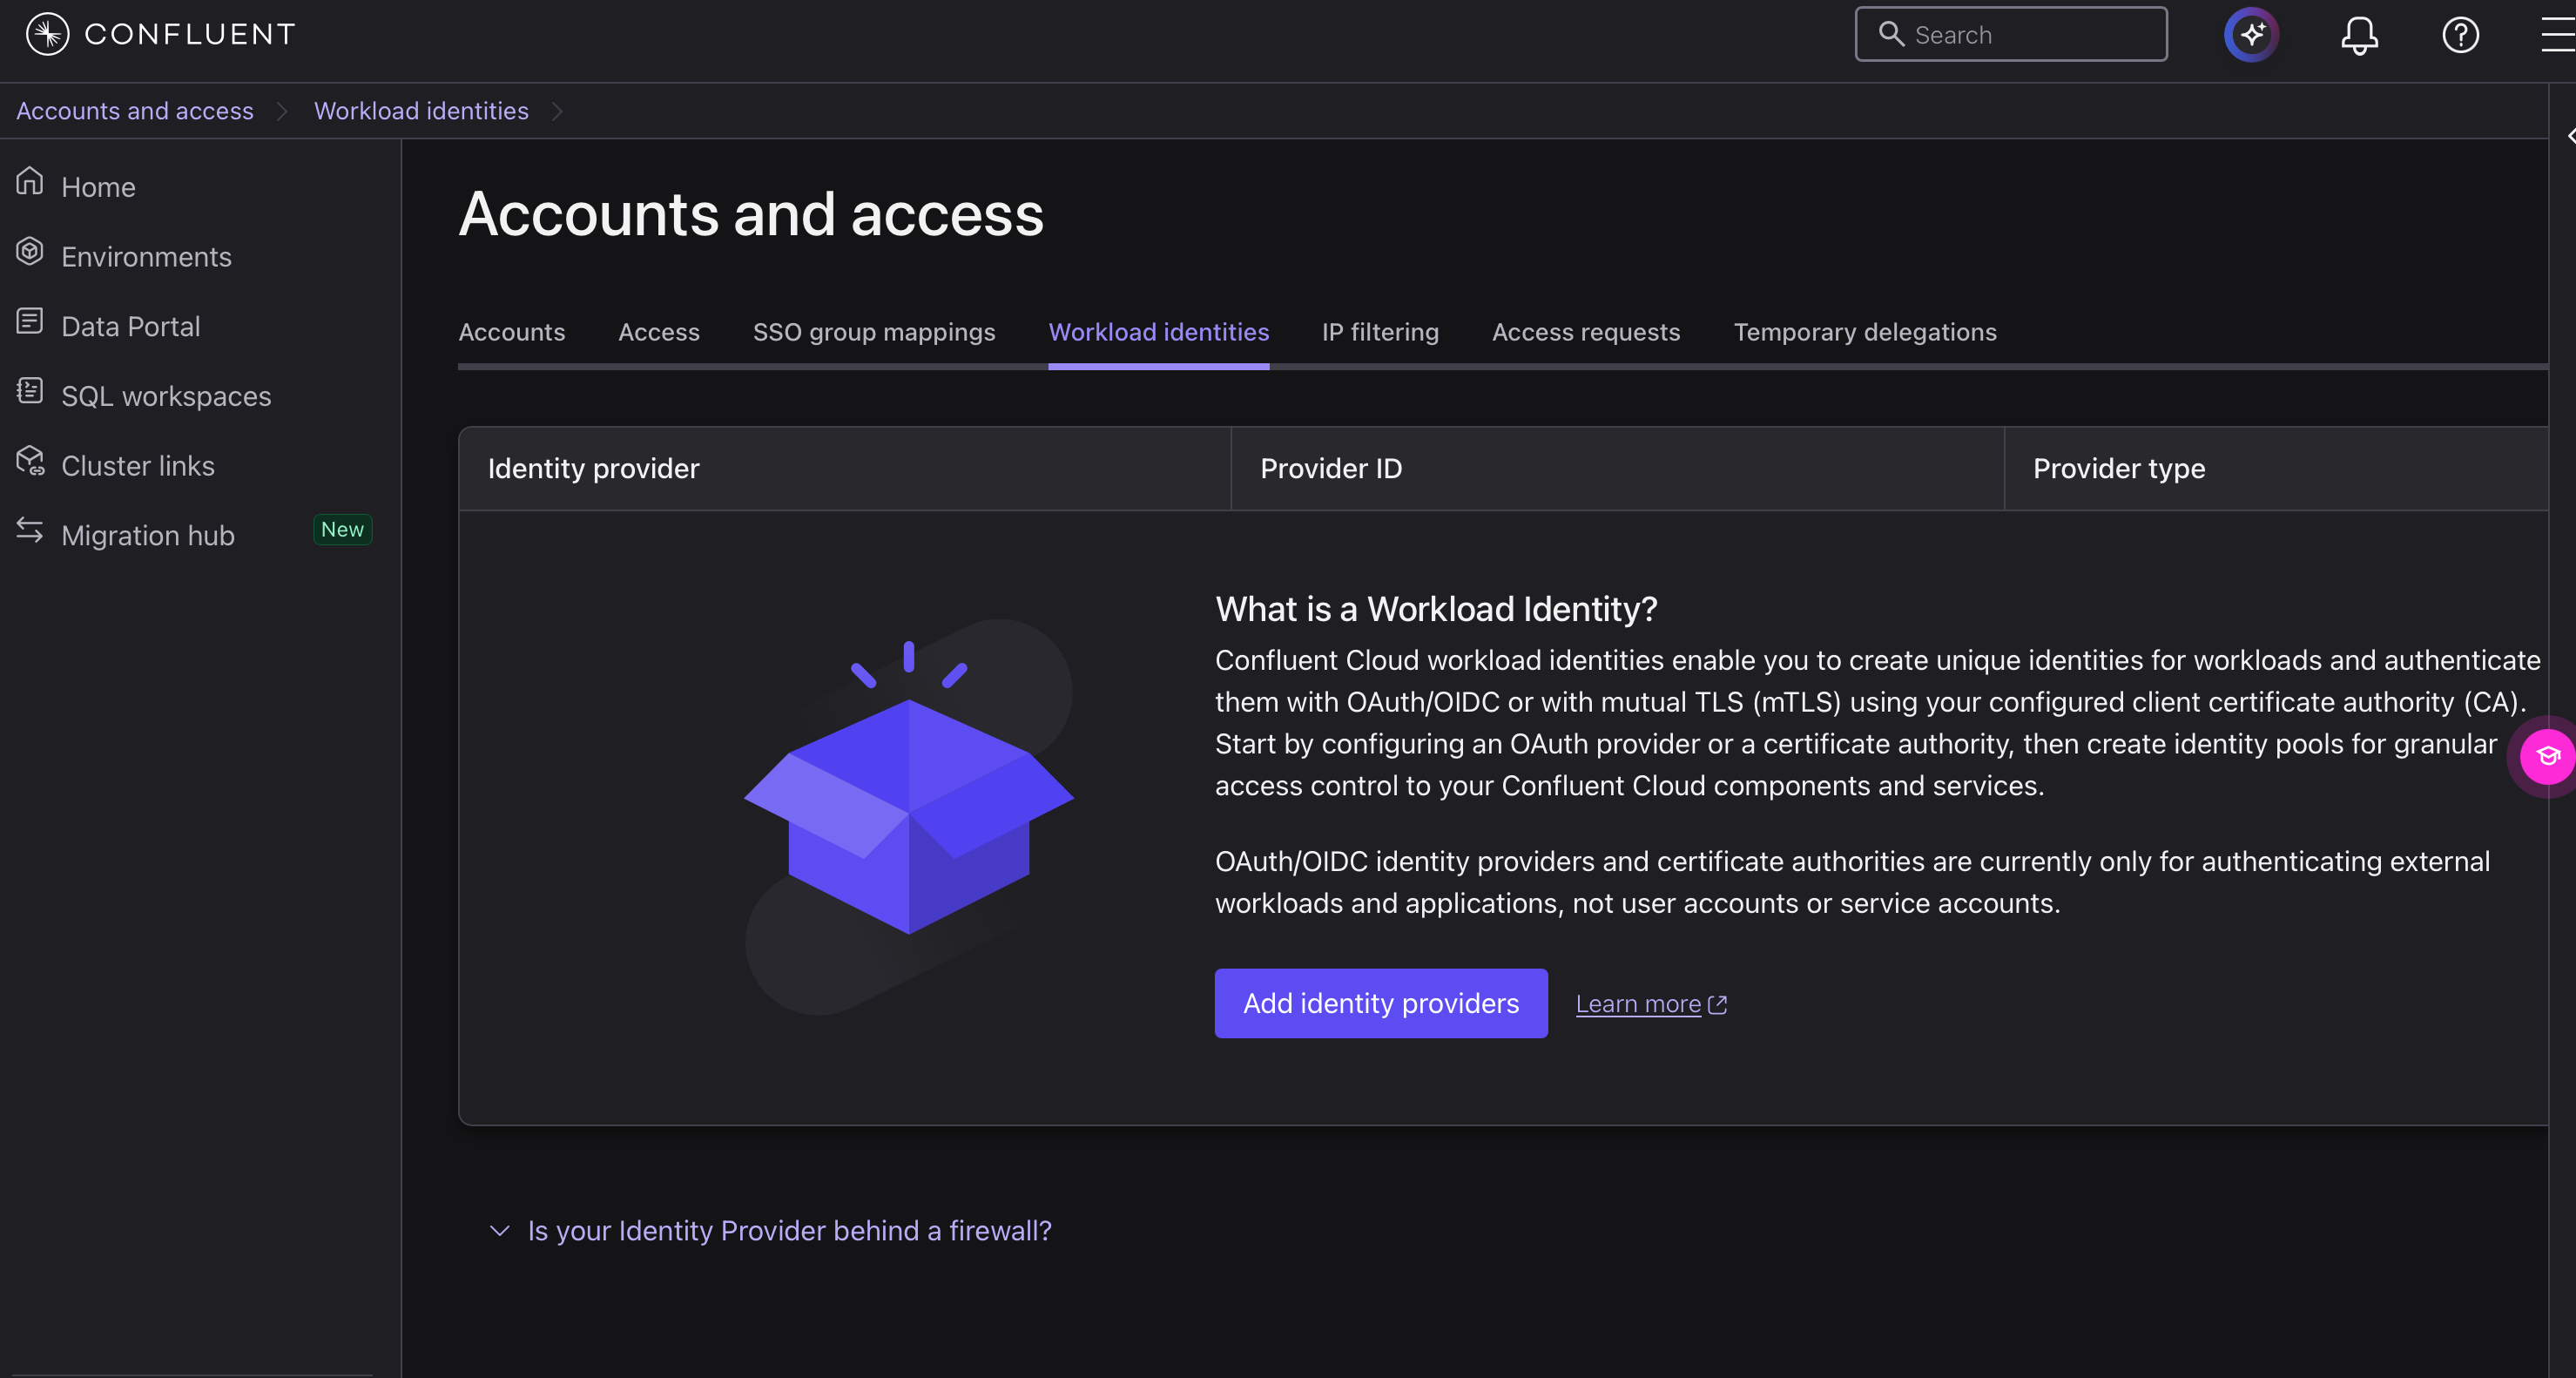
ワークロード認証(OAuth/OIDC、mTLS)は、同じ画面群の Workload identities タブで構成します。Identity Provider または証明書 CA を登録し、Identity Pool を作成してきめ細かなアクセス制御を行います。
【参考】ワークロード認証の適用範囲
画面の説明に明記されているとおり、OAuth/OIDC の Identity Provider と証明書 CA は、外部のワークロードとアプリケーションの認証専用です。ユーザーアカウントやサービスアカウント自体の認証には使用しません。ユーザーの認証は ユーザーを追加する、サービスアカウントと API キーは アクセス権限と API キーを設定する をご確認ください。